Warum plötzlich alle wegen PHP ausrasten
Es gibt Sicherheitslücken in Plugins – und solche in der Laufzeitumgebung selbst. Am 20. Oktober 2026 kündigte das PHP-Projekt ungewöhnlich kurzfristig eine Sicherheitsveröffentlichung an. Am 21. Oktober folgten Patches für CVE-2026-109618 und CVE-2026-109619. Beide sind mit CVSS v4.0: 9,2 bewertet und können unter bestimmten Bedingungen Remote Code Execution (RCE) ohne Anmeldung ermöglichen.
Die Brisanz liegt darin, dass PHP zahllose Portale, Shops und Content-Management-Systeme antreibt. Ein Fehler im PHP-Kern kann auch gepflegte Anwendungen betreffen. „Super-GAU“ ist eine zugespitzte Schlagzeile, aber die technische Gefahr verdient die Aufmerksamkeit.
Zwei Fehler im PHP-Kern
CVE-2026-109618: Wenn Speicherbereinigung zum Angriffspfad wird
Bei bestimmten Out-of-Memory-Situationen kann PHP unvollständig initialisierte interne Daten hinterlassen. Wenn die Anfrage danach aufgeräumt wird, kann eine ungültige Speicherstruktur als gültig behandelt werden. Daraus kann Speicherbeschädigung und unter geeigneten Bedingungen Codeausführung entstehen.
Die PHP Foundation bestätigte eine unauthentifizierte RCE-Demonstration bei Apache mit mod_php unter Standardeinstellungen – vor Ausführung des Anwendungscodes. Für PHP-FPM wurde ebenfalls Codeausführung auf Anwendungspfaden belegt. Das ist nicht gleichbedeutend mit einem identischen unauthentifizierten Angriffspfad für jedes Deployment.
CVE-2026-109619: Stale State und Use-after-free
Bei einem schwerwiegenden Fehler kann interner Request-Zustand auf bereits freigegebenen Speicher zeigen. Wird derselbe PHP-Worker später erneut verwendet, kann ein Use-after-free entstehen. Speicherfehler und Worker-Abstürze wurden bestätigt. Ein Forscher demonstrierte darüber hinaus Remote Code Execution gegen eine reale Anwendung unter Apache und mod_php.
Beide Fälle betreffen kritische Teile der Laufzeit, haben aber unterschiedliche Ausnutzungsvoraussetzungen. Ein Exploit funktioniert nicht automatisch auf jeder PHP-Installation.
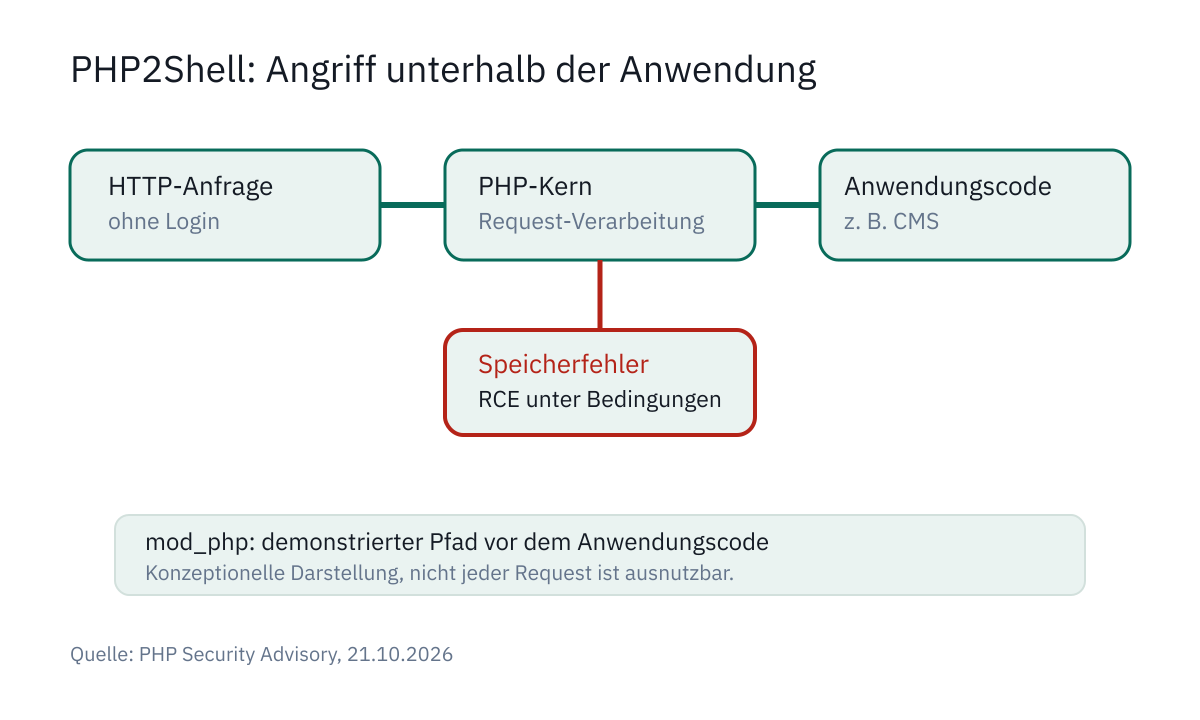
Das Diagramm ist eine konzeptionelle Darstellung, keine universell gültige Angriffskette. Der entscheidende Unterschied liegt zwischen Anwendungsebene und der darunterliegenden PHP-Request-Verarbeitung.
Warum selbst ein aktuelles CMS nicht genügt
Ein CMS-Update behebt Fehler im CMS. Diese beiden Schwachstellen sitzen aber im PHP-Interpreter. Bei bestimmten mod_php-Konfigurationen kann eine manipulierte Anfrage die verwundbare Verarbeitung erreichen, bevor WordPress, Drupal oder eigener PHP-Code ihre Sicherheitskontrollen überhaupt ausführen.
Das bedeutet keine automatische Kompromittierung aller PHP-Websites. Es bedeutet jedoch, dass die Frage „Welche PHP-Version verarbeitet produktive HTTP-Anfragen?“ wichtiger wird als ein isolierter Blick auf Plugin-Versionen.
Codeausführung innerhalb des PHP-Prozesses ist auch nicht automatisch Root-Zugriff. Der Schaden hängt unter anderem von Prozessberechtigungen, Container-Isolation, Dateizugriff und vorhandenen Zugangsdaten ab.
Drei aktuelle Reaktionen im Vergleich
1. PHP Foundation: Kritische Fixes und ein schwieriger Entwicklungsprozess
Am 21. Oktober veröffentlichte das Projekt die korrigierten PHP-Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Die Foundation erläuterte gleichzeitig die technische Ursache und den jahrelangen Kontext: Hinweise auf das Speicherproblem wurden bereits 2024 untersucht; die vollständige Tragweite eines RCE-Angriffswegs wurde im August 2026 deutlich.
Zur Aufregung trug eine gestörte koordinierte Offenlegung bei. Am 20. Oktober tauchten CVE-Kennungen vorzeitig auf, teils mit dem falschen CVSS-Wert 10,0. Die tatsächliche Bewertung beträgt 9,2. Das geplante Release wurde um einen Tag vorgezogen. Dieser konkrete Ablauf erklärt, weshalb Sicherheitsverantwortliche plötzlich unter hohem Zeitdruck standen.
2. NCSC-NL und NHS England: Amtliche Warnungen
Das niederländische nationale Cybersicherheitszentrum veröffentlichte am 21. Oktober konkrete Handlungsempfehlungen für PHP2Shell. Es nennt verschiedene Webserver-Anbindungen wie mod_php, PHP-FPM, CGI, FrankenPHP und LiteSpeed und priorisiert öffentlich erreichbare PHP-Dienste. Besonders kritisch ist mod_php, weil eine Angriffsmöglichkeit vor dem Anwendungscode demonstriert wurde.
NHS England warnte ebenfalls am 21. Oktober vor RCE und möglichem Zugriff auf empfindliche Speicherinhalte. Beide Veröffentlichungen bestätigen das Risiko – aber keine globale Zahl bereits erfolgreich kompromittierter Server.
3. Distributions- und Hostingpakete: Ein Upstream-Fix ist noch kein Betriebsschutz
Ein offizielles PHP-Release hilft erst, wenn Hostingprovider, Distributionen, Webserverpakete oder Container die Korrektur tatsächlich bereitstellen und laden. Manche Anbieter patchen ältere Versionen durch Backports. Deshalb kann eine Versionsnummer allein täuschen: Die effektive Absicherung ergibt sich aus Paketversion, Hersteller-Advisory, Changelog und dem tatsächlich laufenden Prozess.
Diese drei Beispiele zeigen verschiedene Ebenen derselben Sicherheitslage: Fehler im Quellcode, behördliche Priorisierung und wirksam angewendete Betreibermaßnahmen.
Die korrigierten PHP-Versionen
| PHP-Zweig | Offizielles Sicherheitsrelease |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
PHP 8.1 und ältere Versionen haben beim PHP-Projekt keinen regulären Support mehr. Einige Distributoren beziehungsweise LTS-Anbieter können Korrekturen rückportieren. Ob ein konkretes System geschützt ist, muss anhand der jeweiligen Herstellerinformationen nachgewiesen werden.
Fünf konkrete Prüfungen für Betreiber
1. Die vollständige PHP-Landschaft erfassen. Nicht nur die Version der administrativen Shell abfragen, sondern Webservermodule, PHP-FPM-Pools, Container, Hosting-Pakete und eingebettete PHP-Runtimes erfassen. Auch mehrere PHP-Versionen auf demselben Server berücksichtigen.
2. Öffentlich erreichbare Dienste zuerst behandeln. Priorität haben PHP-Systeme, die HTTP-Anfragen ohne vorgeschaltete Authentifizierung verarbeiten. Der genaue Risiko- und Angriffspfad hängt von SAPI, Konfiguration und Anwendung ab.
3. Herstellerfix nachweisbar installieren. Eine offizielle Patchversion oder einen dokumentierten Vendor-Backport einspielen. WordPress- und Plugin-Updates allein reichen nicht. Bei Managed Hosting die schriftliche Bestätigung des Providers einholen.
4. Laufende Prozesse und Geschäftsabläufe kontrollieren. Nach dem Update die betroffenen PHP-Worker beziehungsweise Webserver kontrolliert neu starten, effektive Interpreter-Versionen verifizieren und Login, Formulare, Uploads sowie kritische API-Prozesse testen. Bei Containern Images ersetzen und tatsächlich neu deployen.
5. Logs und Systemzustand bei Verdacht prüfen. Auffällige PHP-Abstürze, unerwartete Prozessstarts, Dateiänderungen und ausgehende Verbindungen untersuchen. Ein verdächtiger Request beweist keinen erfolgreichen Angriff; fehlende bekannte Indikatoren beweisen umgekehrt keine Unversehrtheit. Eine forensische Prüfung setzt konkrete Anhaltspunkte und geeignete Beweissicherung voraus.
Warum eine WAF allein nicht reicht
PHP und Behörden nennen vorübergehende Maßnahmen, etwa Anpassungen an session.upload_progress, Limits und PHP-Laufzeiteinstellungen. Solche Maßnahmen sind konfigurationsabhängig, potenziell betriebsrelevant und keine vollständige Behebung. Auch eine Web Application Firewall garantiert keinen Schutz gegen sämtliche Fehlerpfade.
Die sichere Maßnahme besteht darin, die korrigierte PHP-Runtime oder einen verifizierten Hersteller-Backport einzusetzen. Falls das nicht möglich ist, muss die Exposition reduziert oder ein besonders riskanter Dienst zeitweise abgeschaltet werden.
Und die angebliche Angriffswelle?
Die dokumentierten Proof-of-Concepts und die technischen RCE-Demonstrationen sind ernst zu nehmen. Sie sagen aber nichts Verlässliches darüber aus, wie viele produktive Installationen bereits angegriffen oder kompromittiert wurden. Die PHP Foundation beschrieb den turbulenten Disclosure-Verlauf und die frühe Verbreitung von PoC-Material; zum offiziellen Veröffentlichungszeitpunkt waren ihr keine funktionsfähigen, öffentlich kursierenden Exploits nachgewiesen.
Demonstrierte Ausnutzbarkeit ist nicht dasselbe wie eine bestätigte Kompromittierung. Für IT-Verantwortliche ist trotzdem eine sofortige Risikobewertung erforderlich, weil PHP als gemeinsame Laufzeit sehr viele Systeme betrifft.
Fazit: Diesmal ist nicht das Plugin schuld
PHP2Shell trifft einen Bereich, der bei Routineupdates leicht hinter CMS und Erweiterungen verschwindet: den PHP-Kern. Zwei kritische Speicherfehler, bestätigte Ausnutzung unter bestimmten Voraussetzungen und ein vorgezogener Release erklären die Aufregung technisch deutlich besser als pauschale Weltuntergangsrhetorik.
Die entscheidende Frage ist nicht, ob die Webseite noch funktioniert, sondern welcher PHP-Interpreter die produktiven Anfragen gerade verarbeitet – und ob genau dort die Korrektur aktiv ist.
Ein aktuelles CMS ist gut. Ein gepatchter PHP-Interpreter ist derzeit wichtiger.
Quellen und Kenntnisstand
Stand: 22. Oktober 2026. Nachträgliche Erkenntnisse über aktive Angriffe oder neue Herstellerpakete können die Lage verändern.
- PHP-Projekt: Sicherheitsrelease vom 21.10.2026 – offizielle Sicherheitsversionen und Handlungsempfehlungen.
- PHP Foundation: Technische Analyse und Disclosure-Ablauf – technische Nachweise und historische Einordnung.
- NCSC-NL: PHP2Shell-Lagehinweise – betroffene Betriebsmodelle und Betreibermaßnahmen.
- NHS England: PHP2Shell-Warnung – Sicherheitsbewertung und Patchvorgaben.
Die Angriffspfade sind konfigurationsabhängig; die Grafik ist konzeptionell. Eine öffentliche CVE-Warnung belegt keinen erfolgten Angriff auf eine bestimmte Anwendung.
Von der Einordnung zur Umsetzung
Was bedeutet das für Ihre IT?
Ich unterstütze Sie dabei, Ihre Ausgangslage zu prüfen und passende Maßnahmen in einem abgestimmten Projektumfang zu planen.
Vorhaben besprechen