Wenn aus Tiefkühlung plötzlich eine Heizung wird
Montagmorgen im Supermarkt. Die Regale sind gefüllt, das Kassensystem funktioniert – nur die Kühlanlagen scheinen „Tiefkühlung“ etwas freier zu interpretieren. Was nach einem IT-Witz klingt, wurde im Oktober 2026 in Frankreich zum realen Problem.
Angreifer manipulierten vernetzte Kühlsteuerungen. Berichten zufolge wurden Abtauzyklen aktiviert, Kühlprozesse unterbrochen und Lebensmittel unbrauchbar. Für einen solchen Angriff muss nicht zwangsläufig das gesamte Unternehmensnetzwerk kompromittiert werden: Unter bestimmten Voraussetzungen reicht der Zugriff auf eine zentrale Kälteanlagensteuerung.
Digitale Verwaltungsfunktionen können physische Prozesse verändern – und damit unmittelbare betriebliche Schäden auslösen. Der entscheidende Unterschied liegt zwischen einer nachgewiesenen Manipulation, einer erforschten Softwarelücke und der bislang offenen Frage nach der konkreten Exploitkette.
Frankreich: Angriffe auf vernetzte Kühlanlagen
Am 12. Oktober 2026 wurden umfangreiche Störungen an Kühlanlagen französischer Supermärkte bekannt. Medien nannten unter anderem Intermarché, Netto, Coopérative U, Carrefour und Monoprix. Anlagen sollen in Abtauzustände versetzt worden sein, während Waren in den Kühl- und Tiefkühlbereichen lagerten. Die gemeldeten Betroffenenzahlen variierten von mehreren Hundert bis etwa 700 Filialen; das ist keine unabhängig abgeschlossene Schadensbilanz.
Zunächst standen Steuerungssysteme von Danfoss im Mittelpunkt, insbesondere ältere Serien AK-SM und AK-SC. Am 14. Oktober berichtete Golem über weitere Angriffe auf Dixell-Systeme des US-Herstellers Copeland. Ein E.Leclerc-Markt nahe Albi hatte in der Nacht zum Dienstag einen schweren Kühlausfall. Laut regionaler Berichterstattung waren die Steuerungsrechner nicht mehr erreichbar. Copeland bestätigte laut Medien, dass an einer abgekündigten Controller-Generation eine Schwachstelle identifiziert wurde.
Auch CERT-FR warnte vor Kompromittierungen von Fernsteuerungen der genannten Produktfamilien. Die behördliche Originalwarnung war für diese Redaktion technisch nicht vollständig abrufbar; Hersteller-, Varianten- und Schadensangaben sind deshalb anhand der genannten Berichte einzuordnen.
Mehrere betroffene Hersteller bedeuten nicht, dass dieselbe Schwachstelle bei allen Angriffen ausgenutzt wurde. Die technische Ursache einzelner Vorfälle ist weiterhin nicht abschließend belegt.
Warum Kühlanlagen Netzwerkzugänge haben
Ein moderner Supermarkt betreibt keine Sammlung vollständig isolierter Kühlschränke. Übergeordnete Steuerungen verwalten Temperaturen, Sollwerte, Alarmmeldungen und Abtaupläne. Feldcontroller regeln Kühlkreisläufe und verarbeiten Sensordaten. Kompressoren, Lüfter, Ventile und Abtauheizungen verändern schließlich den physikalischen Prozess.
Der Fernzugriff vereinfacht Diagnose und Wartung. Zugleich kann ein kompromittierter Verwaltungseinstieg im ungünstigen Fall Befehle an mehrere nachgelagerte Komponenten übermitteln. Bei untersuchten Copeland-Installationen kommuniziert die Leitsteuerung per Ethernet mit der Verwaltungsseite und über serielle RS485-Verbindungen – typischerweise Modbus – mit Feldcontrollern.
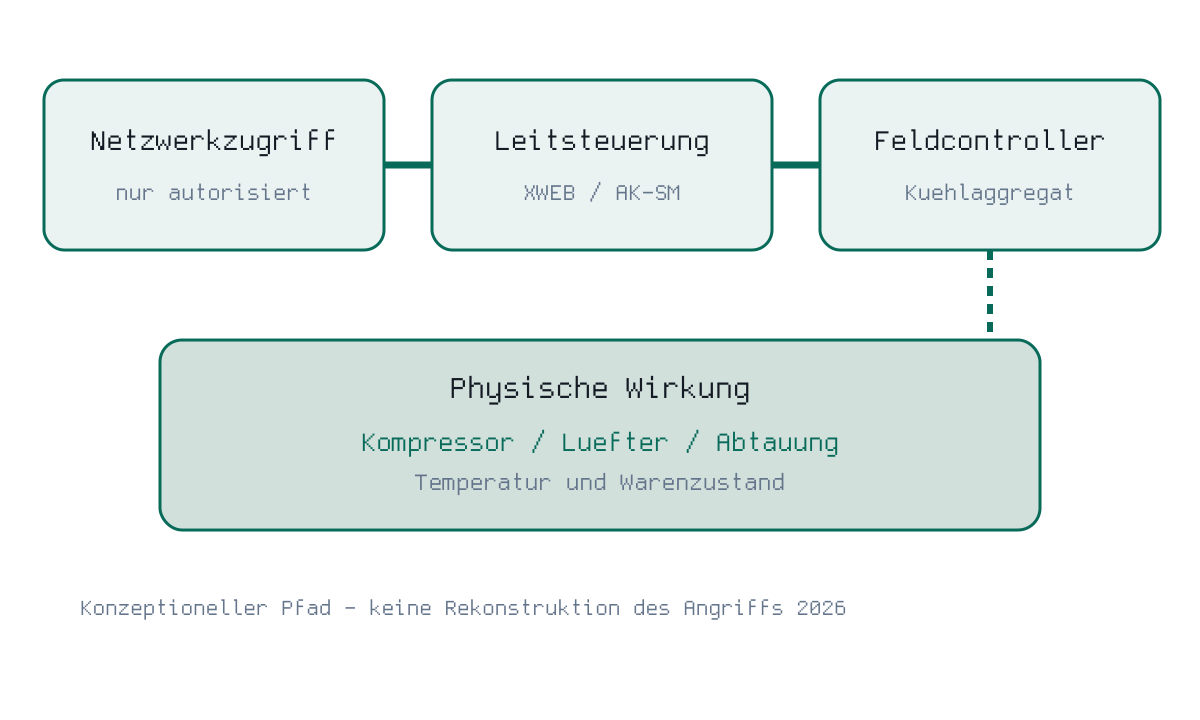
Netzwerkzugang ist noch kein Schaden. Kritisch ist, ob daraus ein tatsächlich wirksamer Steuerbefehl wird. Das hängt von Benutzerrechten, Gerätefunktionen, Netztrennung und unabhängigen Prozessgrenzen ab.
Danfoss: Schwachstellen in zentralen Steuerungen
Im August 2026 veröffentlichte Claroty Team82 eine Untersuchung zu Danfoss AK-SM 800A. Die Forschenden beschrieben Fehler in der eingebetteten Verwaltung, darunter unzureichende Authentisierung, Befehlsinjektion und Probleme der Konfigurationsverarbeitung.
Für die untersuchten Schwachstellen wurden CVE-2025-41450, CVE-2025-41451 und CVE-2025-41452 genannt. Je nach Fehler und Voraussetzung konnten Schutzprüfungen umgangen, Informationen ausgelesen, authentisiert Betriebssystembefehle ausgeführt oder Steuerungsdienste gestört werden. Danfoss stellte nach Claroty-Angaben korrigierte Firmware R4.3.1 bereit.
Die Untersuchung betrifft die konkret geprüfte AK-SM-800A-Plattform, nicht automatisch sämtliche älteren AK-SM- und AK-SC-Geräte aus den französischen Berichten. Es ist auch nicht belegt, dass diese beschriebenen CVEs die aktuelle Angriffswelle ausgelöst haben.
Copeland: 23 Schwachstellen und ein echter Praxistest
Die Claroty-Untersuchung vom 9. August 2026 ermittelte bei Copeland XWEB Pro 23 Schwachstellen, davon 21 mit hoher Schwere. Die analysierte Angriffskette konnte nach Angaben des Forschungsteams den Zugriff auf geschützte Funktionen und schließlich die Ausführung von Befehlen mit Root-Rechten ermöglichen.
Besonders bemerkenswert waren Fehler bei der Authentisierungsprüfung sowie die Ableitung privilegierter Zugänge aus vorhersagbaren Informationen. Die Details zeigen, warum eine Login-Maske allein nicht beweist, dass die Berechtigungslogik sicher implementiert wurde.
Claroty beließ es nicht bei einer reinen Softwaredemonstration. In einer kontrollierten Mini-Kühlanlage wurde eine XWEB-Pro-Leitsteuerung mit Feldcontrollern verbunden. Die Forschenden demonstrierten, wie sich die Kühlung, Lüfter und angezeigte Temperaturen beeinflussen ließen. So konnte sich der physische Zustand ungünstig verändern, während die zentrale Anzeige nicht zwingend ein verlässliches unabhängiges Bild vermittelte.
Ein angezeigter Temperaturwert ist kein unabhängiger Beleg für einen sicheren Warenzustand, wenn Anzeige und Regelung über dieselbe kompromittierte Steuerung laufen. Für die untersuchten XWEB-Pro-Produkte nennt Claroty Firmware 1.13 als Korrektur.
Aber auch hier gilt: Ein erfolgreiches Experiment im Labor beweist nicht, dass bei den Angriffen in französischen Märkten dieselbe Schwachstelle oder Softwarekette verwendet wurde.
Nicht alle Copeland-Controller sind gleich
Armis veröffentlichte 2025 die Untersuchung Frostbyte10 zu zehn Schwachstellen in Copeland-Controllern der Serien E2 und E3. Die Forschenden beschrieben unter anderem problematische Zugangsdaten und potenzielle unberechtigte Steuerungszugriffe. Für unterstützte E3-Geräte wurden Firmwarekorrekturen beschrieben, während ältere E2-Geräte gesondert nach ihrem Produktlebenszyklus beurteilt werden müssen.
Diese Controllerfamilien sind nicht mit XWEB Pro gleichzusetzen. Firmwarestände, CVEs und Schutzempfehlungen dürfen nicht zwischen Produktlinien übertragen werden. Gemeinsam ist den Untersuchungen die weitreichende Rolle zentraler Steuersysteme für physische Abläufe.
Europa: Was ist jenseits Frankreichs belegt?
Die französischen Angriffe wurden europaweit beobachtet. Parallel tauchten Berichte über digitale Betriebsstörungen bei Ahold Delhaize auf, darunter Einschränkungen von Apps, Webseiten und Lieferprozessen in den Niederlanden beziehungsweise Belgien.
Bislang ist aus den vorliegenden Meldungen kein belastbarer gemeinsamer Angriffsweg zwischen diesen IT-Störungen und den französischen Kühlanlagen-Manipulationen nachgewiesen. Eine App-Störung ist keine bestätigte Übernahme eines Kühlcontrollers.
Für den Lebensmittelhandel ist die Trennung wichtig: Warenwirtschaft, Onlinebestellung, Filialnetze, Logistik und technische Gebäudeausrüstung hängen von verschiedenen Systemen ab. Ein Ausfall kann in jeder dieser Schichten den Betrieb beeinflussen – mit unterschiedlichen Ursachen, Auswirkungen und Schutzmaßnahmen.
Fünf Prüfungen für Betreiber
1. Kühlcontroller inventarisieren
Erfassen Sie Hersteller, Modell, Firmwarestand, Netzadresse, Supportstatus und verantwortlichen Kältedienstleister. Ein technisch funktionierendes Altgerät erhält nicht zwangsläufig noch Sicherheitsupdates. Produktfamilien und konkrete Hardwareversionen bestimmen, welche Korrekturen überhaupt passen.
2. Fernzugriffe begrenzen
Verwaltungsoberflächen dürfen nicht ungeschützt über das öffentliche Internet erreichbar sein. Fernwartung sollte über kontrollierte Zugänge und geeignete starke Authentisierung erfolgen. Firewall-Regeln, getrennte IT-/OT-Netze, personenbezogene Administratorkonten und nachvollziehbare Änderungen begrenzen die Reichweite. Eine reine Quell-IP-Freigabe ist allenfalls eine Übergangsmaßnahme.
Bei laufenden Anlagen darf eine Verbindung jedoch nicht unkoordiniert abgeschaltet werden, wenn über sie Betriebsalarme oder Störmeldungen transportiert werden.
3. Temperaturen unabhängig prüfen
Eine unabhängige Temperaturüberwachung kann bei manipulierten Steuerwerten entscheidend sein. Separat angebundene Fühler, unabhängige Grenzwertalarme und eine Prüfung der Produkttemperatur sind nicht dasselbe wie die Anzeige eines Reglers.
Ein vorübergehender Lufttemperaturanstieg belegt für sich allein noch keinen verdorbenen Warenbestand. Umgekehrt ist ein unauffälliger Sollwert kein Beweis für die Lebensmittelsicherheit. Hier sind Betriebsverlauf, zuverlässige Messungen und Hygieneanforderungen maßgeblich.
4. Updates und Lebenszyklus prüfen
Für die jeweils tatsächlich betroffenen Modelle sind Herstellerinformationen und verfügbare Firmwarekorrekturen maßgeblich. Die für Danfoss AK-SM 800A und Copeland XWEB Pro genannten Versionen können nicht pauschal auf andere Baureihen übertragen werden.
Bei nicht mehr unterstützten Controllern können Netzwerkisolation und reduzierte Zugänge das Risiko mindern, aber keine Sicherheitslücke im Produkt beseitigen. Dann gehört eine Ablösung in die technische Planung.
5. Wiederherstellung vorbereiten
Bei Verdacht auf Manipulation müssen Zugänge, Steuerungsparameter, Alarme und Prozesszustände nachvollziehbar überprüft werden. Ein Factory Reset behebt keine anfällige Firmware, solange dieselbe ungeschützte Erreichbarkeit bestehen bleibt.
Vor Neuparametrierung oder Abschaltung muss die zuständige Kältetechnik eingebunden werden. Änderungen an produktiver OT können sonst selbst Kühlprozesse gefährden.
Warum dieses Risiko nicht am Kühlregal endet
Dasselbe Grundprinzip betrifft industrielle Produktion, Gebäudetechnik, Logistik und temperaturempfindliche Lagerung: Digitale Interfaces verwalten physische Prozesse. Fernwartung schafft Effizienz, verlangt aber Grenzen für jeden wirksamen Steuerbefehl.
Ein erfolgreiches Netzwerkaudit ersetzt keine Prüfung der Prozesssicherheit. Ein grünes Monitoring-Dashboard wiederum beweist nur, dass seine Datenquelle erwartungsgemäß antwortet – nicht, dass diese Datenquelle unabhängig von einer kompromittierten Steuerung ist.
Fazit: Die Kühlkette braucht mehr als ein gutes Passwort
Die französischen Vorfälle zeigen die möglichen wirtschaftlichen Folgen manipulierter Kühlsteuerungen. Die Untersuchungen von Claroty und Armis liefern technisch konkrete Mechanismen. Zugleich bleibt die exakte Ursache vieler aktueller Filialvorfälle offen.
Wer darf physische Betriebsparameter verändern? Wie viele Anlagen kann diese Identität erreichen? Und welche unabhängige Kontrolle erkennt oder stoppt unzulässige Befehle? Das sind die entscheidenden Fragen für Betreiber.
Und der Kühlschrank sollte eigentlich nur eines tun: kühlen.
Quellen und Kenntnisstand
Stand: 14. Oktober 2026. Betroffenenzahlen und Schadensursachen können sich mit Ermittlungen ändern.
- Golem, Copeland: Hacker kapern weitere Supermarkt-Kühlschränke (14.10.2026) – aktuelle Berichte und Herstellerzuordnung.
- CERT-FR, Warnung CERTFR-2026-ALE-012 – behördliche Warnung, Originalseite bei der Recherche nicht vollständig abrufbar.
- Claroty Team82, Copeland XWEB Pro (09.08.2026) – 23 Schwachstellen und physischer Laborversuch.
- Claroty Team82, Danfoss AK-SM 800A (2026) – analysierte Steuerungsschwachstellen.
- Armis, Frostbyte10 (2025) – separate Copeland E2-/E3-Untersuchung.
Methodische Grenze: Sicherheitsforschung, Herstellerangaben und Medienmeldungen belegen unterschiedliche Sachverhalte; kein untersuchter Labor-Exploit wird als bestätigter Auslöser aller Filialvorfälle dargestellt.
Von der Einordnung zur Umsetzung
Was bedeutet das für Ihre IT?
Ich unterstütze Sie dabei, Ihre Ausgangslage zu prüfen und passende Maßnahmen in einem abgestimmten Projektumfang zu planen.
Vorhaben besprechen